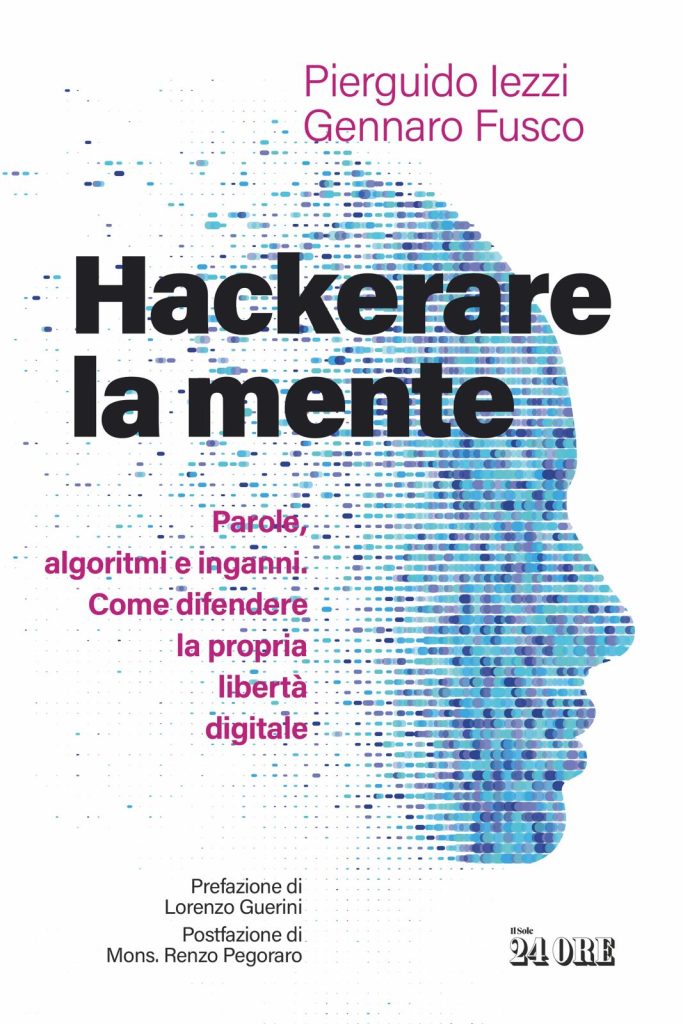
Hackerare la mente è il saggio scritto a quattro mani, edito da Il Sole 24 ore, che sposta la cybersecurity dal sistema teorico alle parole, traducendosi in guida utile e necessaria per comprendere l’evoluzione della rete, prevenendone i rischi, ma soprattutto le truffe.
Pierguido Iezzi e Don Gennaro Fusco in 240 pagine che recano la prefazione di Lorenzo Guerini, Presidente del COPASIR, e la postfazione di Mons. Renzo Pegoraro, sciolgono già nel titolo del libro l’equivoco in cui da utenti potremmo incappare ogni giorno con l’hackeraggio non di un sistema, ma della nostra mente.
Hackerare la mente non è un manuale per diventare hacker. È l’esatto contrario. La tesi centrale di Iezzi e Fusco, ripetuta in tutto il libro, è questa: oggi non serve più bucare un firewall. Basta bucare la percezione di una persona. Le parole sono diventate il primo vettore di attacco, perché entrano dalla porta principale e sfruttano il sistema operativo più vulnerabile che abbiamo: la mente umana.
Il libro si apre con due citazioni che ne danno il tono: «Le parole sono la nostra più inesauribile fonte di magia, capace sia di ferire sia di curare» e Papa Leone XIV, che chiede di «disarmare le parole per disarmare la Terra». Da lì gli autori costruiscono un percorso in 12 capitoli, diviso in due parti molto diverse tra loro.
Nella prima parte il focus sulla cybersecurity linguistica rende davvero interessante ed originale la speculazione argomentativa. Si parte da Aristotele, divincolandosi tra ethos, pathos, logos. Da qui il distinguo. La persuasione etica si fonda su rispetto e autonomia. La manipolazione, invece, nasce da asimmetria informativa, nasconde le vere intenzioni e sfrutta le vulnerabilità cognitive. La differenza non è nel risultato, ma nell’etica, nell’intento e nella trasparenza.
Gli autori citano Lakoff e il concetto di frame: le parole non descrivono la realtà, la plasmano. «La tua sicurezza è a rischio!» genera panico. «Siamo qui per aiutarti a proteggerti» genera fiducia. Stesso tema, effetto opposto.
Da qui l’accesso al cognitive hacking al paradosso dell’OSINT: le informazioni più sfruttabili non sono quelle sensibili, ma quelle linguisticamente rivelatrici. Una frase scritta di getto, un commento emotivo, una narrazione ripetuta nel tempo costruiscono un profilo mentale più accurato di qualsiasi dato tecnico. E con gli LLM, quel profilo può diventare una narrazione persuasiva, una voce clonata, un deepfake, un chatbot che parla 24 ore su 24.
Gli autori, in modo pratico, smontano la «sceneggiatura linguistica» del phishing e individuano tre leve fondamentali: urgenza, minaccia e falsa personalizzazione, su cui si regge la minaccia web. L’intento è di far presa sulla vulnerabilità con frasi del tipo: «Ciao Mario, abbiamo rilevato un problema con il tuo ID Apple».
L’analisi del finto messaggio Apple è esemplare: ogni riga viene scomposta. «Importante» attiva attenzione senza specificare cosa. «Ciao Mario» è falsa personalizzazione ricavata da OSINT. «Ti bastano pochi secondi» è la tecnica del piede nella porta. «Sarà temporaneamente sospeso» è minaccia finale con escalation.
Da qui nasce il concetto di blockage cognitivo: quando urgenza e paura attivano l’amigdala a discapito della corteccia prefrontale, il pensiero critico si blocca. Non clicchiamo perché siamo stupidi, ma perché reagiamo per alleviare uno stato emotivo spiacevole. È per questo che anche utenti esperti cadono in trappole apparentemente banali.
La soluzione più concreta a tutto questo sta nel Modello CLEF. Un acronimo per quattro domande da porsi davanti a ogni messaggio sospetto: Chi scrive? Quali parole usa? Quale emozione sollecita? Cosa vogliono che io faccia?
Gli autori elencano con precisione i dark pattern che portano a manipolazione con scarsa o finta informazione: Roach Motel (facile entrare, difficile uscire), Confirmshaming («No grazie, odio risparmiare»), Forced Continuity (prova gratuita che si rinnova da sola), Misdirection (pulsante di download gigante, disinstallazione nascosta in piccolo), Hidden Costs (costi rivelati solo alla fine).
Il linguaggio diventa portavoce e leva della struttura psicologica: paure, convinzioni politiche, vulnerabilità cognitive usate per costruire messaggi invisibili al dibattito pubblico, destinati a singoli individui, fino allo sconfinamento nella Pangea digitale, con l’impatto mondiale dei sistemi digitali.
Determinante la finestra aperta sull’attualità dell’IA e dei possibili rischi ad essa collegate tra deepfake e cybercrime. Il trauma digitale viene scandagliato con precisione, in modo bidirezionale. Non si parla solo di impatto psicologico ma anche di neurodiritti per proteggere l’integrità mentale dall’intercettazione dei pensieri, definita «telepatia forzata». Nel libro sono riportati casi di cronaca a supporto dell’argomentazione con esempi di rubate dai social, artefatte con strumenti online.
La frase più importante del saggio, è anche la più pratica: la difesa più potente che abbiamo è il tempo. Chi ci attacca cerca di privarci dei dieci secondi necessari a riflettere. Prendersi quel tempo è già difendersi.
La Postfazione di Mons. Pegoraro chiude il cerchio: la mente umana è hackerabile, bisogna farci i conti. E la domanda non è più come distinguere una notizia vera da una falsa, ma come evitare che un numero enorme di persone diventi un «branco» incapace di pensiero critico.
Il saggio si articola su diversi punti di forza: analisi certa che spinge alla consapevolezza e alla conoscenza; divulgazione di esempi e linguaggio accessibile lontano dagli accademismi; non fa terrorismo, fa formazione. La tesi non è «abbiamo paura», ma «abbiamo strumenti». La difesa passa infatti per la consapevolezza linguistica.
Hackerare la mente ha un respiro fortemente etico. Non è solo tecnica. È un libro sulla libertà cognitiva, sulla democrazia, sui neurodiritti. Per questo ognuno dovrebbe leggerlo, per capire che noi siamo in grado di avere un pensiero lucido che orienta, prima di lasciarsi guidare.